
PHPの脆弱性|確認方法と中小企業の対応
2026年10月のPHP脆弱性「PHP2Shell」について、中小企業の代表・担当者向けに解説。PHPの使用有無、WordPressでの確認方法、修正版、保守会社への依頼文、更新後の確認をまとめます。
2026年10月に公表されたPHPの脆弱性「PHP2Shell」は、会社のホームページや業務システムを動かすサーバーに関わる問題です。未修正のPHPを使って外部へ公開している場合は、制作会社・保守会社・サーバー管理者へすぐに対応状況を確認してください。
経営者や一般の担当者が、最初からサーバーの設定を変える必要はありません。まず「どのシステムでPHPを使っているか」「誰が更新するか」「今回の修正が適用済みか」をそろえます。この記事では、その調べ方と依頼する内容を順に説明します。
情報確認日:2026年10月24日。対象はCVE-2026-109618/CVE-2026-109619です。修正版は公開済みです。以後の追加情報は、IPAの注意喚起と利用サービスの最新のお知らせも確認してください。
今回のPHP脆弱性は、どれくらい危険か
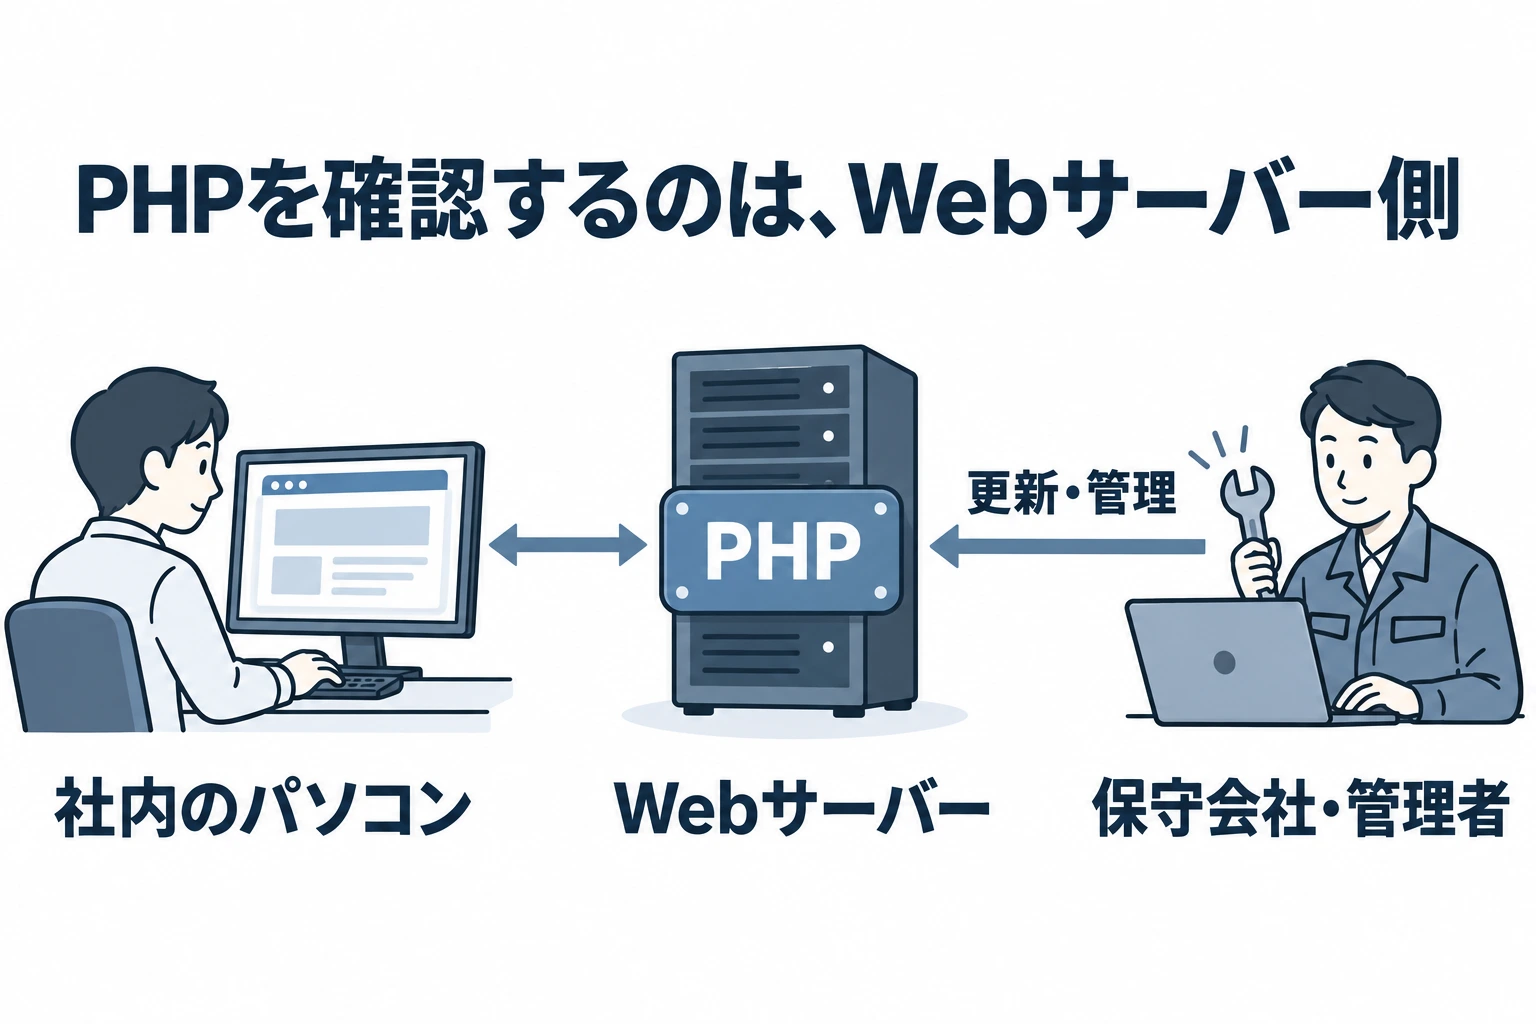
PHPは、Webサーバーで動くプログラムの仕組みの一つです。WordPressのサイトや、予約・問い合わせ・顧客管理などのシステムで使われています。担当者のパソコンではなく、サイトやシステムを動かしている側を確認します。
今回の問題は、条件がそろうと、攻撃者がログインせずにサーバー上で不正なプログラムを実行できることです。深刻度を示すCVSS v4.0の評価は9.2/10で「Critical」です。ただし、9.2は自社が攻撃される確率を表す数字ではありません。実際の影響は、修正状況・公開範囲・サーバーの構成によって変わります。PHP開発元の技術情報
- 情報を見られる:サーバーからアクセスできる顧客情報や設定情報などが、読み取られるおそれがあります。
- サイトを書き換えられる:偽の案内や不正なページへの誘導など、会社の信用に関わる被害につながるおそれがあります。
- 業務が止まる:サイトの障害や、調査・復旧のための停止により、問い合わせや予約を受け付けられなくなる可能性があります。
これらは想定される影響で、PHPを使うすべての会社に被害が出たという意味ではありません。一方、Cloudflareは今回の脆弱性を狙った攻撃通信を観測したと公表しています。自社への被害が確認されていなくても、影響確認を後回しにしないことが大切です。Cloudflareの公表情報
自社がPHPを使っているか確認する方法
最初に、会社のホームページだけでなく、別のURLにあるフォームや業務システムも確認対象へ入れます。一つのサイトが対応済みでも、別の予約システムまで対応済みとは限りません。
契約書・請求書・管理画面から、確認先を探す
| 確認するもの | 見つけたい情報 |
|---|---|
| 会社のホームページ・採用サイト | URL、制作会社、保守の窓口、契約しているサーバーの名前。 |
| 問い合わせ・予約・会員ページ | 本体サイトと同じ管理先か、外部サービスか。別のURLやサブドメインも確認。 |
| 社内の業務システム・古い管理画面 | 利用している部署、提供会社、管理者。今は使っていないが公開されたままのシステムも対象。 |
契約が分からなければ、経理担当者にサーバー代やWeb保守費の支払先を確認し、過去の制作依頼メールも探します。分かるURLをまとめて、窓口へPHPの使用有無を問い合わせれば始められます。
URLに「.php」がなくても、PHPを使っていないとは判断できません。見た目や外部の判定ツールだけで確定せず、管理画面か管理者の回答で確認します。
WordPressなら「サイトヘルス」でPHPバージョンを見る
- 普段使っているWordPressの管理画面へ、管理権限のあるアカウントでログインします。
- 左のメニューから「ツール」→「サイトヘルス」を開きます。
- 「情報」タブで「サーバー」を開き、「PHP バージョン」の数字を確認します。
- 確認したURL・バージョン・確認日時を控え、次の表とサーバー会社のお知らせを確認します。
この経路はWordPress公式の案内に基づきます。メニューが見つからない、ログインできない場合は、制作会社へ確認を依頼してください。調べるためだけに、設定情報を表示するファイルをWebへ公開する必要はありません。
対象バージョンと「修正済み」の確認方法
PHP開発元が今回の2件を修正したバージョンは、以下のとおりです。「PHP 8を使っている」「比較的新しい」という説明だけでは判断できないので、最後の数字まで確認します。
| 利用している系統 | 今回の修正が入ったバージョン |
|---|---|
| PHP 8.2系 | 8.2.35。8.2.34以前は、提供元の修正対応を確認。 |
| PHP 8.3系 | 8.3.36。8.3.35以前は、提供元の修正対応を確認。 |
| PHP 8.4系 | 8.4.27。8.4.26以前は、提供元の修正対応を確認。 |
| PHP 8.5系 | 8.5.12。8.5.11以前は、提供元の修正対応を確認。 |
表は今回の修正版が公開された時点の基準です。実際の更新先は、利用する製品・OS・サーバー会社が案内する、その時点の修正版を選びます。PHP開発元の公開情報
10月23日に開発元は、まれな設定の組み合わせに関する追加の注意事項も公開しました。今回の修正版の適用とは別に、追加設定が必要かを管理者へ確認してください。設定の要否はアプリの動きによって変わるため、一般の担当者が一律に変更するのではなく、管理者が開発元の案内と自社環境を照合します。PHP開発元の追加案内(10月23日)
表示の数字が古くても、提供会社が修正だけを組み込んでいる場合があります。これは「バックポート」と呼ばれる方法です。その場合は数字だけで未対応と決めず、今回の2件への対応を明記した案内や、契約サーバーへの適用状況を確認してください。
PHP 8.1以前は、PHP本家の通常サポートが終了しています。一部の旧版には開発元の最小限の修正や提供会社の対応がありますが、それを「今後も更新不要」とは考えず、今回の対応とサポート対象版への移行を分けて相談します。PHP開発元の旧版向け案内
管理方法別:誰に、どの対応を頼めばよいか
同じPHPでも、更新する人は契約によって変わります。経営者・担当者は、まず次のどこに当てはまるかを確認してください。
| 管理・契約の形 | 最初に行うこと |
|---|---|
| 制作会社や保守会社へ任せている | 対象URLを渡し、PHPの使用有無、2件の修正状況、更新の担当者と予定を確認する。制作だけの契約なら、サーバーの更新まで含むかも聞く。 |
| レンタルサーバーでWordPressなどを運用 | 契約サービスの公式のお知らせを確認する。会社側で修正される範囲と、利用者がPHPの選択変更などを行う範囲を分け、必要なら制作会社へ作業を依頼する。 |
| VPS・クラウドのサーバーを自社管理 | 社内の管理者か運用会社が、OS提供元の修正パッケージと利用中のPHPを確認する。更新・必要なプロセスの再起動・全対象への反映・動作確認を行う。 |
| 外部の予約・顧客管理サービスを利用 | サービス提供元の影響・対策のお知らせを確認する。不明なら問い合わせる。利用者側で提供元のサーバーを更新する作業は行わない。 |
たとえば、さくらインターネットの公式案内では、レンタルサーバー側のPHPへの修正と、利用者が管理するVPS内のPHPの更新が分けられています。「サーバー会社が対応した」という情報だけで、自社管理の中身まで完了したと判断しないでください。さくらインターネットの対応案内
WordPress本体やプラグインの更新だけでは直らない
今回、修正が必要なのはサーバー上のPHPです。WordPress・テーマ・プラグインの更新と、PHPの更新は別です。WordPressの管理画面で「最新」と表示されていても、それだけで今回の対応完了とは判断できません。WordPress公式の説明
一方で、PHPを別の系統へ切り替えると、古いテーマや独自機能が動かなくなることがあります。管理者には、バックアップと復元方法、更新後の確認項目をそろえたうえで、修正を急いでもらいます。担当者が理由の分からない設定値を変えるより、作業を任せる相手と期限を明確にする方が確実です。
すぐ更新できないときは、公開を続けるか判断する
修正まで時間がかかる場合は、管理者とアクセス制限や一時停止を検討します。インターネットから届く未修正のシステムを、そのまま残さないためです。停止する場合は、予約や問い合わせの代わりの窓口も決めます。
WAF(不審なWeb通信を遮る仕組み)や設定変更は補助になりますが、PHP開発元は更新を完全な解決策としています。「WAFがあるので更新しない」とは判断しません。暫定策にも限界があるため、管理者に公式情報を確認してもらってください。PHP開発元の対策と限界
更新や暫定策をすぐに実施できない場合に、システムを一時的にオフラインにする検討は、英国NCSCの案内にも含まれています。一律に全サービスを止めるのではなく、対象・停止の影響・代替手段を管理者と経営者で判断します。
制作・保守会社へ送る確認文
分かる範囲のシステム名とURLを入れて、普段の連絡先へ送ります。PHPのバージョンが分からなくても依頼できます。パスワードや顧客データを文面へ入れる必要はありません。
PHP脆弱性の確認依頼文を開く
件名:PHPの脆弱性への対応状況の確認

当社で利用している以下のサイト・システムについて、
CVE-2026-109618/CVE-2026-109619への対応状況を確認したく、ご連絡しました。

【対象】
システム名:
URL:
契約サービス名・契約番号(分かる範囲):

以下についてご回答をお願いします。
1. 対象システムでPHPを使用していますか。使用している場合、Webで稼働中のPHPのバージョンを教えてください。
2. 今回の2件に対する修正は適用済みですか。適用済みの場合は、対象範囲・適用日時・確認できる案内をご共有ください。
3. 当社側で必要な作業はありますか。更新作業・動作確認の担当範囲も教えてください。
4. 未対応の場合、対応予定と、完了までのアクセス制限・一時停止の要否をご提案ください。
5. 不審なアクセスや改変の調査は実施していますか。確認した範囲と、追加の調査が必要か教えてください。

まずは影響の有無と、未対応の場合の着手予定をご連絡いただけますと助かります。
「調査中」と回答が来た場合は、次に連絡をもらえる時刻と、それまでの公開・運用方針を確認します。「対応済み」なら、次の項目までそろえて社内へ報告します。
更新後に確認することと、被害が疑われる場合の対応
「脆弱性を修正したこと」と「すでに侵入されていないこと」は別です。通常の表示確認に加え、更新前の不審な動きについても管理者へ確認を依頼します。
| 残す確認結果 | 確認できた状態 |
|---|---|
| 修正の適用範囲 | 対象URL・システム、2件への修正、実際に動くPHPへの反映、作業日時と担当者が分かる。複数サーバーがあれば全台を含む。 |
| 業務の動作 | 表示だけでなく、問い合わせの受付・通知、予約、ログイン、必要なデータの保存など、普段の仕事の流れを確かめている。 |
| 侵害の調査 | アクセスやエラーの記録、不審なファイル・プロセス・外部通信など、管理者が確認した範囲と結果が分かる。 |
| 残っている対応 | 未確認のシステム、追加調査、旧版からの移行などに、担当者と次の確認予定が付いている。 |
たとえば会社紹介ページだけが表示されても、問い合わせメールが届かなければ業務上の確認は完了していません。テスト送信などを行うときは関係者へ共有し、確認用のデータと実際の顧客対応を混ぜないようにします。
知らないページへ転送される、不明なファイルが増えた、管理者が変更していない内容に変わったなどの異常があれば、保守会社や専門の事故対応窓口へすぐに連絡します。ログなどの証拠を残し、必要な隔離と調査を進めます。更新だけして通常運用へ戻す判断は避けてください。
JPCERT/CCは、特定の痕跡が見つからなくても攻撃を受けていないと断定できないとしています。「ログに異常がない」だけで安全を言い切らず、何を確認し、何が未確認なのかを残すことが大切です。JPCERT/CCの侵害調査に関する案内
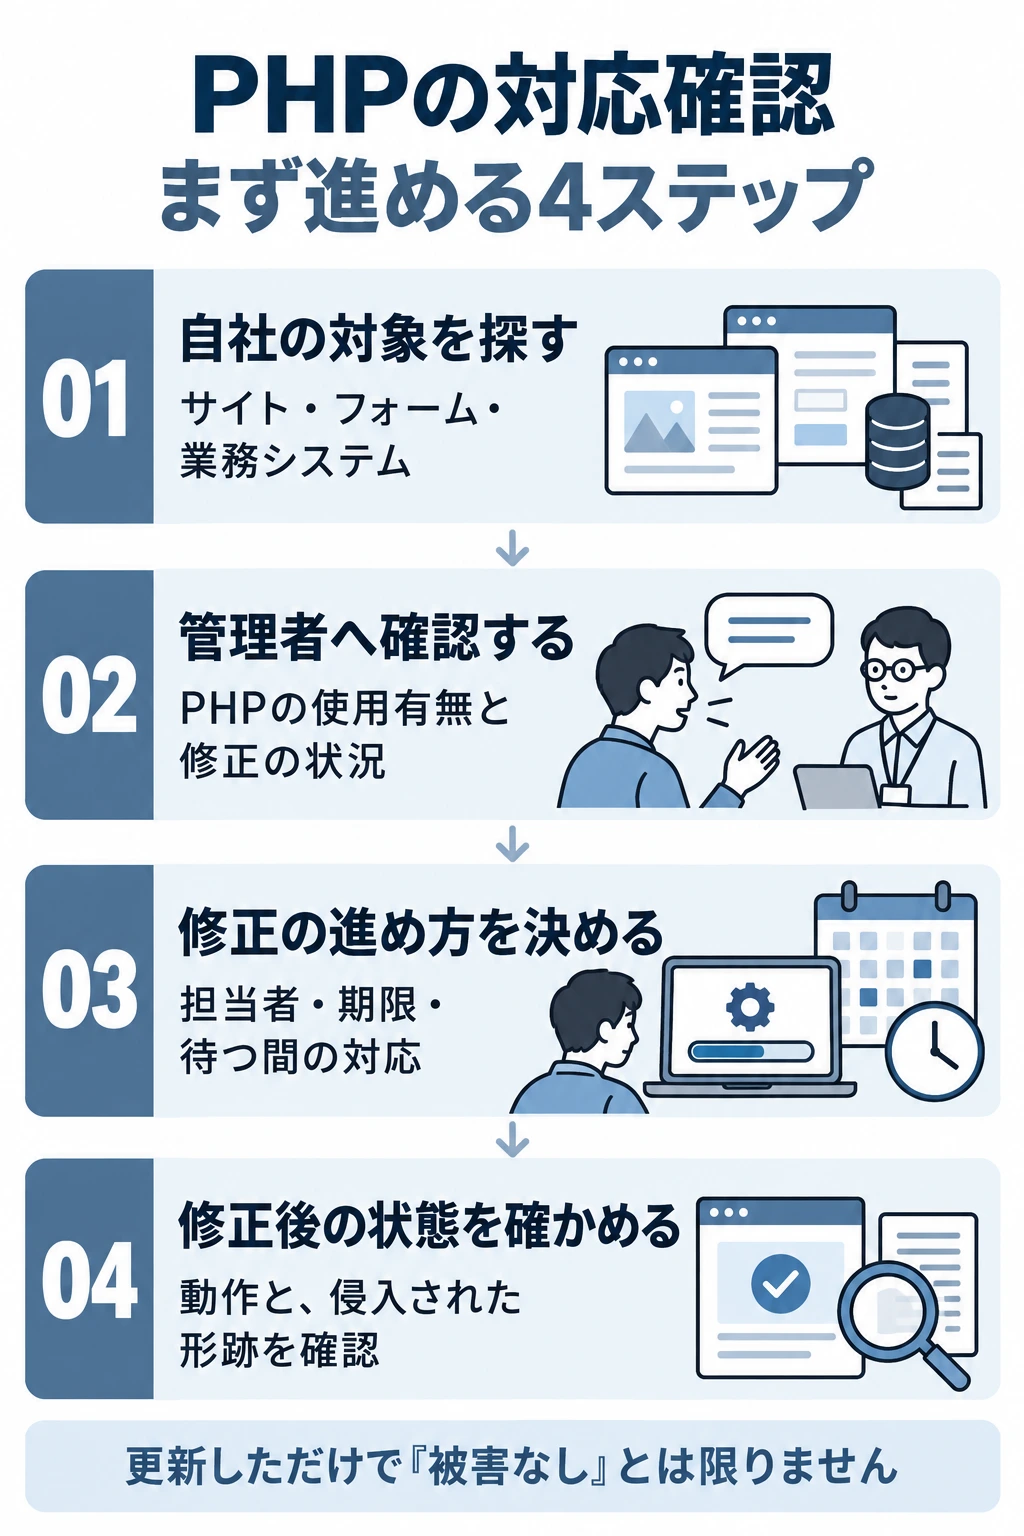
最初の到達点は、すべての技術を理解することではありません。自社の対象システム、修正の状況、担当者、残っている対応を一覧にして、対応漏れをなくすことです。
参照した公式情報
以下を2026年10月24日に確認しています。提供元の案内は更新されるため、作業時点の情報も確認してください。
ご相談について
業務システムの管理状況を整理したい方へ
社内のシステムや保守窓口を整理し、管理する範囲を明確にするためのご相談を受け付けています。侵害が疑われる場合の調査・復旧は、契約先の保守会社や専門の事故対応窓口へご連絡ください。
管理・運用の整理を相談する